

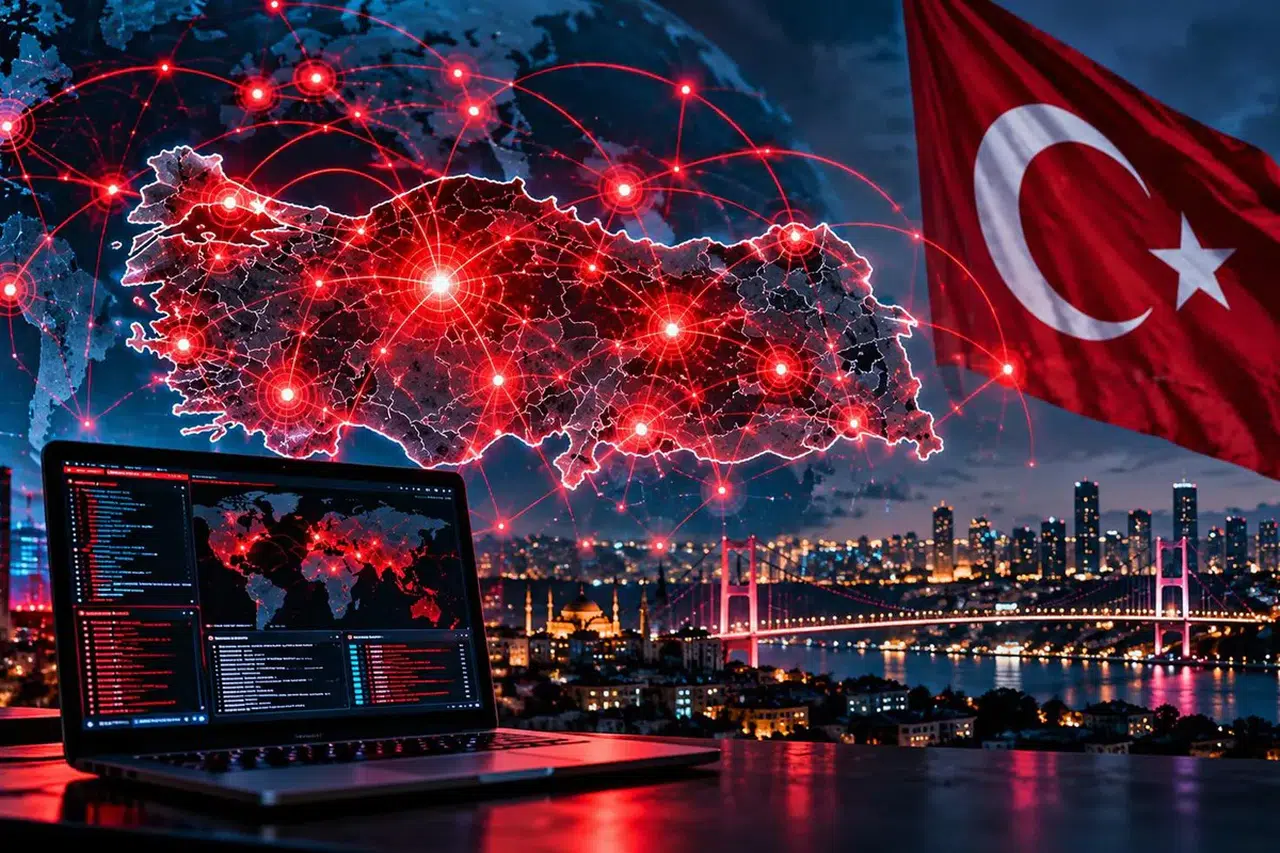
Türkiye'de siber güvenlik alanında kritik bir gelişme yaşandı. Dünya genelinde milyonlarca internet sitesinin altyapısında kullanılan PHP programlama dilinde tespit edilen iki ciddi güvenlik açığı, uluslararası düzeyde alarm verilmesine neden oldu. Cumhurbaşkanlığı Siber Güvenlik Başkanlığı, söz konusu tehditlere karşı Türkiye genelinde güvenlik taramalarının başlatıldığını duyurdu.
21 Ekim 2026 tarihinde yapılan açıklamanın ardından kamu kurumları, özel sektör kuruluşları ve kritik altyapı işletmecilerine acil güvenlik önlemleri alınması yönünde bildirimler gönderildi.
Milyonlarca İnternet Sitesini İlgilendiren Kritik Açık
Dünya genelindeki internet sitelerinin önemli bir bölümünde kullanılan PHP yazılım altyapısında iki kritik güvenlik zafiyeti tespit edildi.
"PHP2Shell" olarak adlandırılan güvenlik açıklarının, belirli koşullarda siber saldırganların kullanıcı adı veya parola girmeden uzaktan zararlı kod çalıştırmasına olanak sağlayabildiği belirtildi.
Güvenlik açıkları, CVE-2026-109618 ve CVE-2026-109619 kodlarıyla takip ediliyor.
Uzmanların değerlendirmelerine göre söz konusu zafiyetler, gerekli güvenlik güncellemeleri yapılmayan sistemlerde yetkisiz erişim, veri ihlali ve dijital hizmetlerin aksaması gibi ciddi sonuçlara neden olabiliyor.
Siber Güvenlik Başkanlığı Harekete Geçti
Cumhurbaşkanlığı Siber Güvenlik Başkanlığı, olası saldırıların önüne geçebilmek amacıyla Türkiye genelinde kapsamlı güvenlik taramaları başlattı.
Başkanlık tarafından yürütülen çalışmalar kapsamında özellikle internete açık kamu sistemleri ve kritik altyapılar mercek altına alındı.
Siber Olaylara Müdahale Ekipleri (SOME) İletişim Platformu aracılığıyla kurum ve kuruluşlara acil güvenlik bildirimleri gönderildi.
Yapılan uyarılarda sistem yöneticilerinden yazılım güncellemelerini gecikmeden gerçekleştirmeleri, gereksiz dış erişimleri sınırlandırmaları ve ilave güvenlik tedbirlerini devreye almaları istendi.
Avrupa'da Bazı İnternet Siteleri Erişime Kapatıldı
Siber güvenlik tehdidi yalnızca Türkiye ile sınırlı kalmadı.
Almanya, Fransa, Hollanda, Belçika ve Finlandiya'nın da aralarında bulunduğu bazı Avrupa ülkelerinde kamu kurumları ve işletmeler, olası saldırılara karşı internet sitelerini geçici olarak erişime kapattı.
Bu kararların, sistemlerin güvenliğini sağlamak ve gerekli güncellemeleri tamamlamak amacıyla önleyici tedbir olarak alındığı bildirildi.
PHP geliştiricileri ise güvenlik açıklarını gidermeye yönelik güncellemeleri 21 Ekim'de kullanıma sundu.
Kişisel Veriler ve İnternet Siteleri Risk Altında mı?
PHP altyapısındaki güvenlik açıkları, özellikle internet üzerinden hizmet veren kuruluşlar açısından önem taşıyor.
E-ticaret siteleri, kurumsal internet sayfaları, çevrim içi hizmet platformları ve çeşitli web uygulamaları, kullandıkları yazılım sürümüne ve sistem yapılandırmasına bağlı olarak risk altında bulunabiliyor.
Ancak PHP kullanan bütün internet sitelerinin saldırıya uğradığı veya kişisel verilerin ele geçirildiği yönünde doğrulanmış bir bilgi bulunmuyor.
Güvenlik uzmanları, yazılım güncellemelerinin zamanında uygulanmasının ve sistemlerin düzenli olarak kontrol edilmesinin saldırı riskini azaltabileceğini vurguluyor.
Türkiye'de Siber Güvenlik Önlemleri Artırılıyor
Siber Güvenlik Başkanlığı, Türkiye'nin dijital altyapılarının korunması ve kritik hizmetlerin kesintisiz sürdürülebilmesi amacıyla gelişmelerin yakından takip edildiğini bildirdi.
Kamu kurumları ve özel sektör kuruluşlarının yayımlanan resmî güvenlik bildirimlerinde yer alan önlemleri gecikmeden uygulaması istendi.
22 Ekim 2026 itibarıyla ülke genelindeki güvenlik taramaları, olası tehditlerin erken tespit edilmesi ve etkilerinin sınırlandırılması amacıyla yürütülen önleyici çalışmaların merkezinde bulunuyor.
Yaşanan gelişme, internet sitelerinin ve dijital hizmetlerin güvenliğinde düzenli yazılım güncellemelerinin ne kadar önemli olduğunu bir kez daha gündeme taşıdı.